grid lines

[ MISP API サービス ]

ひとつの API で、露出のすべてを可視化。

Domain intelligence, email exposure and public breach records through a single integration. Built for Managed Intelligence Service Providers (MISPs), SOCs and security vendors who would rather ship monitoring than maintain feeds.

3

インテリジェンス・サービス

1

連携

REST · JSON

HTTPS 経由

SOC · SIEM · XDR

連携先

[ セキュリティ上の課題 ]

気づいていない露出こそ 最も痛手になる

盗まれた認証情報、感染した端末、侵害されたアカウントは、境界の外側で表面化します。多くの組織は、それを攻撃者から知らされます。

icon

露出の可視性が限られている

企業メールアカウント、従業員の認証情報、内部アクセス情報がいつ露出したか、セキュリティチームが把握できていることは稀です。

01 · 可視性

icon

分断されたインテリジェンス

認証情報の露出記録と侵害報告は別々のデータセットにあり、それぞれ形式・アクセス条件・欠落が異なります。

02 · 分断

icon

対応の遅れ

自動監視がなければ、侵害されたアカウントは不審な活動や不正アクセスが起きた後にしか見つかりません。

03 · 遅延

icon

統合が難しい

インテリジェンスは、チームがすでに運用している SIEM、チケットキュー、インシデント対応ワークフローの中でこそ意味を持ちます。

04 · 統合
[ 私たちのソリューション ]

3 つのインテリジェンス・サービスを、 ひとつのエンドポイントで

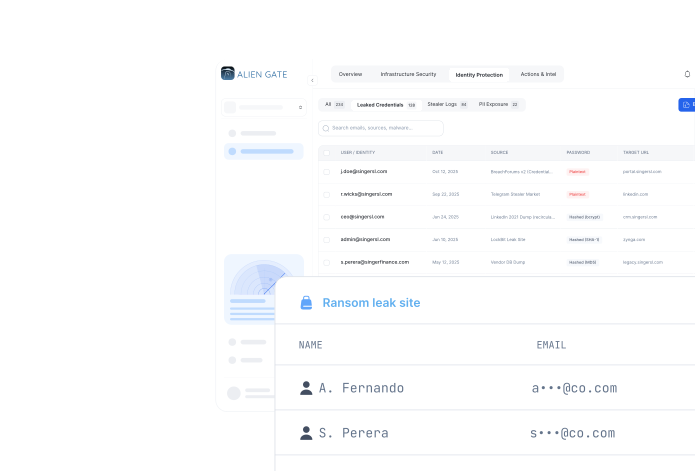
お客様のドメインとメールアドレスに紐づく露出インテリジェンスへの一元的なインターフェース。ダークウェブの記録と公開侵害報告を統合・正規化し、1 回の呼び出しで返します。

exposure records with their sources

手作業の検索から、インテリジェンス主導の運用へ

ひとつの連携で、侵害された可能性のある企業アカウントの特定、その背後にある露出した認証情報記録の取得、従業員個人のアドレスの調査、公開された侵害報告の把握、そしてそれらすべての監視・アラート・インシデント対応への取り込みが可能になります。

ドメイン・インテリジェンス

組織のインターネットドメインに紐づく、露出した企業アカウント・認証情報・関連指標。

メール露出インテリジェンス

個々のアドレスに紐づく利用可能な露出記録のすべて。アカウント侵害の調査に。

公開データ侵害インテリジェンス

お客様のドメインやアドレスが含まれる、公開されたデータ侵害インシデント。日付、概要、露出したデータ区分付き。

[ コア・インテリジェンス・サービス ]

SOC が実際に問う質問に、 答えるために

このドメインは露出しているか。この従業員のアカウントはスティーラーログにあるか。このアドレスは報告済みの侵害に含まれるか。3 つのエンドポイント、ひとつの応答形式。

[ 取得できるデータ ]

何が露出し、誰が影響を受け、 次に何をすべきか

ドメイン、メールアドレス、侵害されたアカウント、マルウェア感染端末にまたがる露出インテリジェンス。返すのは指標のみ:標準応答が盗まれたパスワードや再利用可能なセッションを露出することはありません。

すでに出回っているアカウント

企業メールアドレスとユーザー名、それらが取得されたウェブサイトとログイン URL、パスワード露出指標、露出タイムスタンプ、関係する企業・サードパーティのサービス。

漏えいの背後にある端末

マルウェアファミリーまたは感染指標、端末識別子とホスト名、OS メタデータ、感染・収集タイムスタンプ、端末に紐づくアカウント、利用可能な場合はネットワーク・位置情報メタデータ。

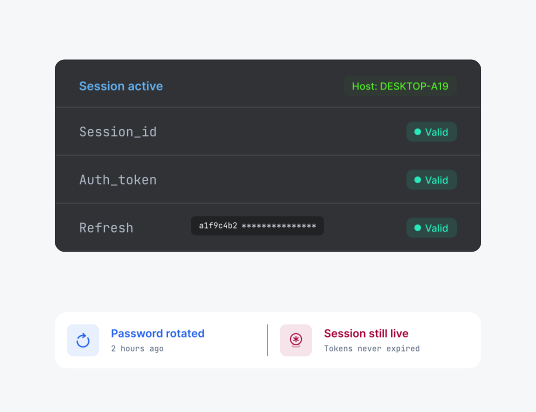
パスワードリセット後も生き残るセッション

Cookie 露出指標、認証セッション露出の可能性、関係するウェブサイトとサービス、ブラウザメタデータ。露出記録のみでは、セッションが再利用可能であることやアクセスが発生したことの証明にはなりません。

VPN、クラウドコンソール、管理ポータル

内部・外部アプリケーションのログイン URL、VPN・リモートアクセスアカウントの指標、クラウドサービスアカウント、業務・管理アプリケーションのアカウント、サードパーティサービスの認証情報。

ひとりの露出のすべて

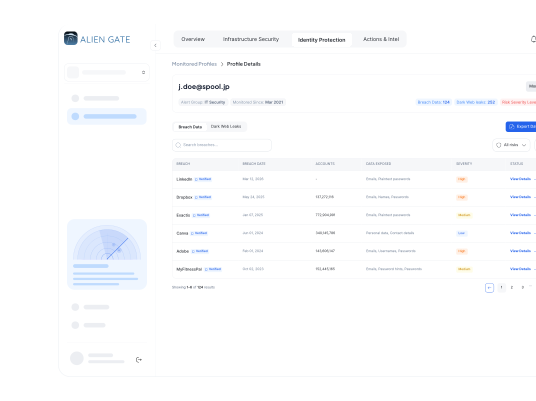
認証情報露出記録に含まれるアドレス、それに紐づくアカウントとサービス、マルウェア関連の指標、露出日と出典情報、利用可能な場合は関連する侵害端末の詳細。

すでに記録されているインシデント

影響を受けたアドレスとそのインシデント、侵害名と概要、報告日、侵害された情報の区分、影響を受けたサービス、露出日と公開日。

[ データ区分 ]

9 つの区分を、 ひとつの応答形式で

返される内容は、検索対象、基になる記録、アクセス権限、各ソースが対応するフィールドによって異なります。すべての検索がすべての区分を返すわけではありません。

インテリジェンス区分

取得可能な情報

企業ドメイン

ドメインに紐づく露出記録、影響を受けたアカウント、関連サービス

メールアカウント

メールアドレス、ユーザー名、関連する露出記録

認証情報の露出

パスワード露出指標、侵害されたログイン URL、影響を受けたサービス

インフォスティーラー・マルウェア

マルウェア指標、侵害端末情報、関連アカウント

端末インテリジェンス

ホスト名、OS、端末識別子、利用可能な IP・位置情報メタデータ

ブラウザの露出

Cookie・セッション露出指標、関連ウェブサイト

企業アプリケーション

業務アプリケーション、クラウドサービス、VPN、管理ポータルの露出アカウント指標

公開データ侵害

侵害名、日付、概要、影響を受けたアカウント、侵害されたデータ区分

露出タイムライン

利用可能な感染日・収集日・観測日・侵害日

[ データからアクションへ ]

露出記録を入力に、 セキュリティ対応を出力に

記録が判断になるように設計された API です。パスワードをリセットし、セッションを失効させ、端末を隔離し、チケットを閉じる。

icon

露出を特定

保護対象のドメインと人に紐づく、侵害された可能性のあるアカウント・端末・企業サービスを発見します。

STEP 01

icon

インテリジェンスを分析

影響を受けたアカウント、関連サービス、利用可能なタイムスタンプ、露出の推定範囲を読み解きます。

STEP 02

icon

リスクを調査

露出した認証情報、端末、認証セッションについて、さらなる調査が必要かを判断します。

STEP 03

icon

対応を実行

パスワードリセット、セッション失効、端末調査など、プレイブックが求める保護措置を実行します。

STEP 04

[ 連携 ]

すでに運用中のスタックに そのまま組み込める

セキュリティプロバイダーは、複数のインテリジェンス連携を自前で構築・保守することなく、自社の製品とワークフローに露出インテリジェンスを追加できます。

[ 対象のお客様 ]

セキュリティ監視を 販売・運用・開発するチームへ

同じ 3 つのサービスが、アナリストのエンリッチメント、MISP の顧客ポータル、ベンダーの新機能を支えます。

セキュリティ運用センター(SOC)

認証情報露出の指標で調査を強化し、アラートが上がる前に侵害された可能性のあるアカウントを見つけます。

マネージド・インテリジェンス・サービス・プロバイダー(MISP)

ドメインとメールの露出インテリジェンスを、顧客向け監視サービスにクライアントのワークスペース単位で組み込めます。

企業のセキュリティチーム

企業アカウントの露出をより良く可視化し、インシデント調査をより速く進めます。

サイバーセキュリティ・ソフトウェアベンダー

データパイプラインを自前で持つことなく、既存製品にダークウェブ・インテリジェンスと侵害露出監視を追加できます。

[ 主なビジネス上のメリット ]

連携の手間を減らし、 監視サービスをより多く提供

そして新たな事業機会に。セキュリティプロバイダーは同じ API で、独自の認証情報露出・侵害監視サービスを立ち上げられます。

icon

統合された単一の API

ドメイン・インテリジェンス、メール露出、公開侵害記録を、ひとつの連携とひとつの契約で。

ひとつの連携

icon

可視性の向上

境界型ツールでは見えない、露出した企業アカウントと認証情報侵害の可能性に関する洞察。

外側からの視点

icon

より速い調査

異なるインテリジェンスサービスを個別に手作業で検索する必要はもうありません。1 クエリで、正規化されたひとつの答えを。

数日ではなく数分

icon

セキュリティの自動化

露出インテリジェンスを監視・アラート・インシデント対応ワークフローに組み込み、お客様のルールで発動させます。

アナリストではなくルールで

[ 私たちのビジョン ]

脅威インテリジェンスを、 ひとつの API で身近に

組織が認証情報の露出を早期に発見し、すでに運用している監視を強化できる、統合的でスケーラブルな開発者フレンドリーなインテリジェンスサービス。ドメイン・インテリジェンス、メール露出検知、公開侵害インテリジェンスをひとつにまとめ、外部の露出をお客様自身のセキュリティサービスの一部にします。

サービス範囲:端末の詳細、マルウェアのメタデータ、セッション指標などの特定のフィールドは、保証機能として案内する前にライセンス済みソースの機能に照らして確認されます。機微な露出インテリジェンスへのアクセスは、認可、法的および契約上の制約に従います。

[ よくある質問 ]

よくある ご質問

最初のリクエストの前に、開発者からよく寄せられる質問。

照会したドメインまたはメールアドレスに一致した露出記録の JSON リストです。影響を受けたアカウント、取得元のサービスまたはログイン URL、ソース区分、その記録で利用可能なタイムスタンプを含みます。

いいえ。標準応答には露出指標のみが含まれ、利用可能な秘密情報は含まれません。パスワードは取り込み時にハッシュ化され、セッション情報は指標としてのみ報告されます。

ドメインとメールの検索は、認可された対象に対してのみ実行されます。AlienGate コンソールと同様に、所有権の検証と契約上の範囲が適用されます。

ワークスペース単位で、顧客基盤に応じたリクエスト枠を設定します。すべてのオブジェクトは必ずひとつのワークスペースに属するため、クライアントのデータが境界を越えることはありません。

アカウント、サービス、ソースのフィールドは常に含まれます。端末、マルウェア、セッションのメタデータは基になる記録に依存し、リファレンスでは任意項目として明記されています。

ひとつの API。統合されたインテリジェンス。より強固なセキュリティの可視性。

リファレンスを読み、お客様自身のドメインでエンドポイントを試し、顧客基盤に合わせたワークスペースライセンスについてご相談ください。