注目
ダークウェブ
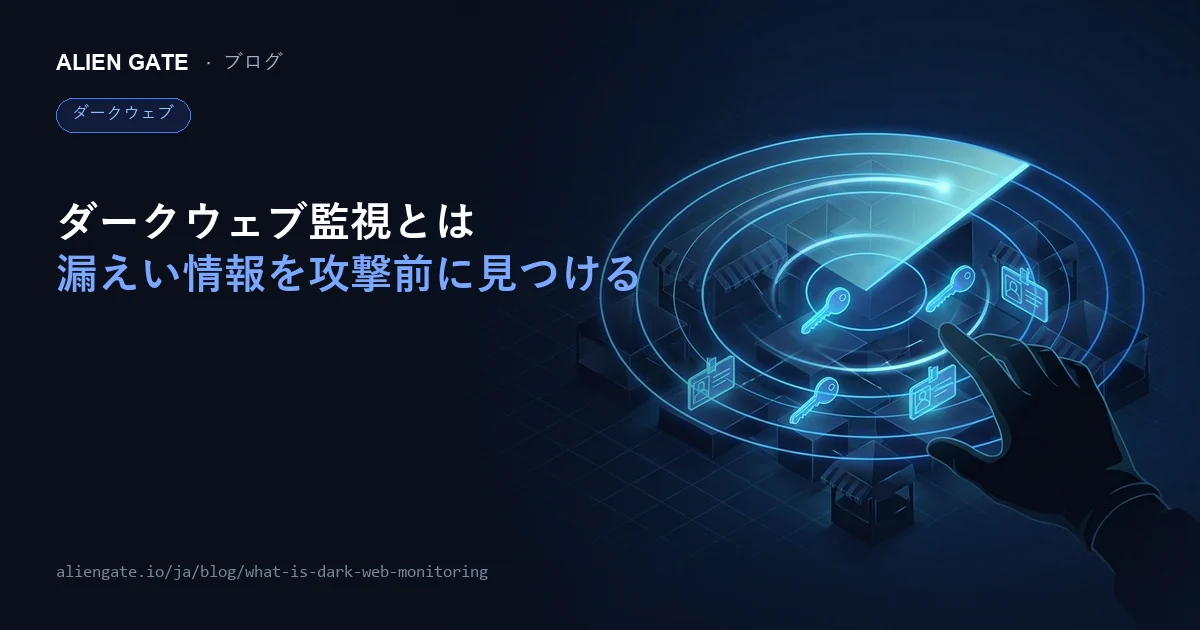
ダークウェブモニタリングとは何か 漏えい情報を攻撃に使われる前に見つける仕組み
ダークウェブモニタリングとは、漏えいした認証情報や機密情報を攻撃に使われる前に見つける仕組みです。仕組み、検知できるリスク、限界、運用への組み込み方まで解説します。
[ ブログ ]
アンダーグラウンドからのフィールドノート
スティーラーログ、リークサイト、ダークネット市場で当社のインテリジェンスチームが見つけた事実を、価値があるうちに書き起こします。ベンダーの脅し文句も、使い回しの見出しもありません。
64
リサーチ
1,849
ソース数
毎週
公開
注目
ダークウェブ
ダークウェブモニタリングとは何か 漏えい情報を攻撃に使われる前に見つける仕組み
ダークウェブモニタリングとは、漏えいした認証情報や機密情報を攻撃に使われる前に見つける仕組みです。仕組み、検知できるリスク、限界、運用への組み込み方まで解説します。
ダークウェブ
ダークウェブモニタリングとは何か 漏えい情報を攻撃に使われる前に見つける仕組み
ダークウェブモニタリングとは、漏えいした認証情報や機密情報を攻撃に使われる前に見つける仕組みです。仕組み、検知できるリスク、限界、運用への組み込み方まで解説します。
記事全文を読む

ランサムウェア
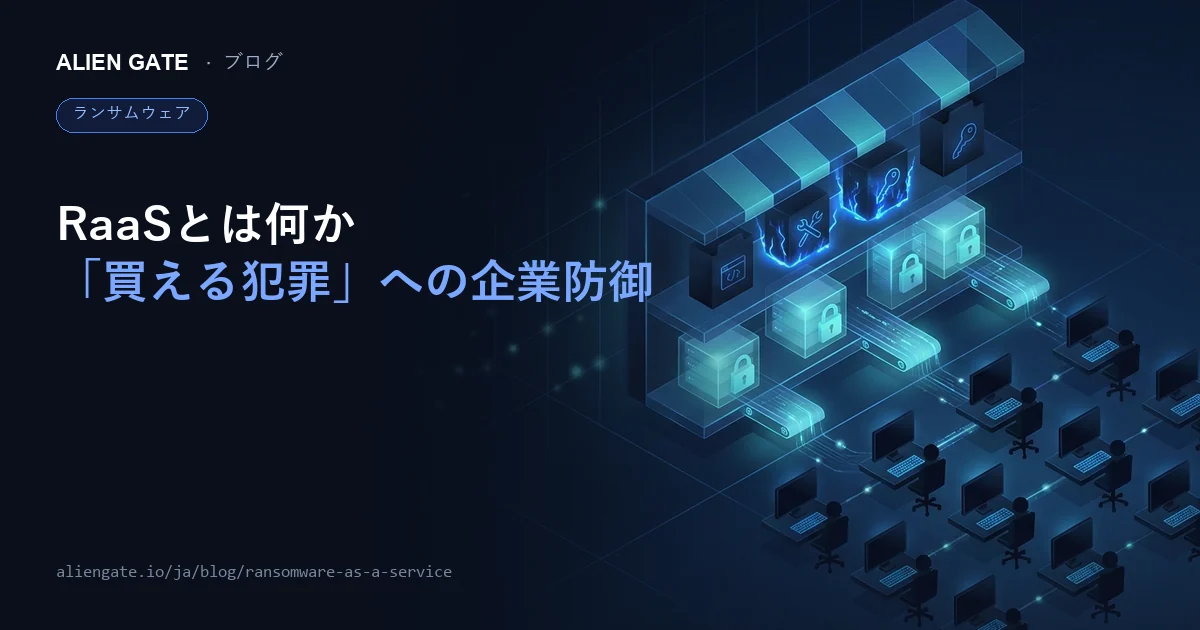
Ransomware-as-a-Serviceとは何か ランサムウェアが「買える犯罪」になった時代の企業防御
Ransomware-as-a-Service(RaaS)は、ランサムウェアを犯罪者が借りて使えるサービスに変えました。分業化の仕組み、二重恐喝、AIとの組み合わせ、企業が取るべき対策を解説します。
記事全文を読む
ランサムウェア
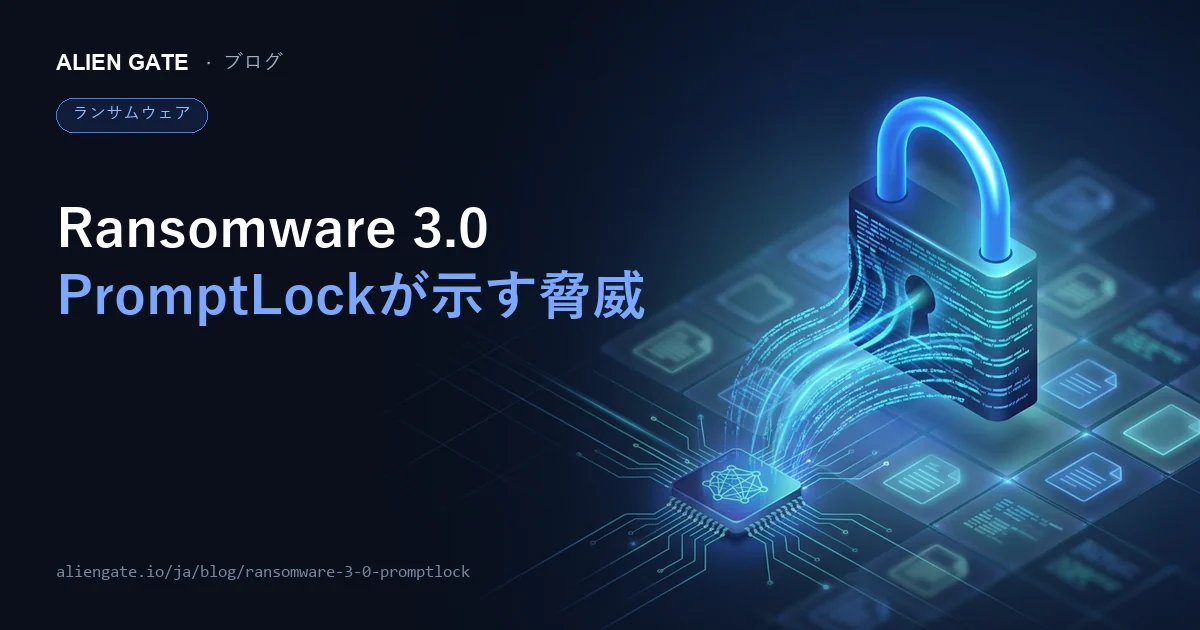
AI駆動型ランサムウェア「Ransomware 3.0」とは PromptLockが示す2026年の脅威
AI駆動型ランサムウェア「Ransomware 3.0」とは何か。LLMで攻撃工程を動的に生成するPromptLockを手がかりに、従来型との違いと2026年に企業が見直すべき対策を解説します。
記事全文を読む
ランサムウェア
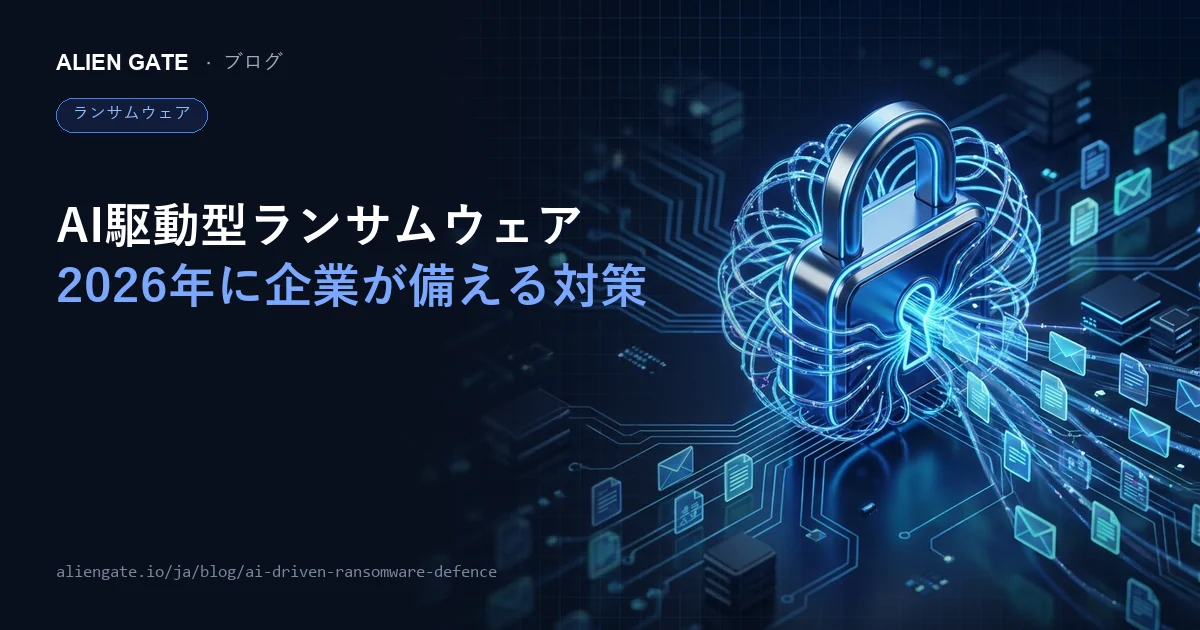
AI駆動型ランサムウェアとは何か 2026年に企業が備えるべき現実的な対策
攻撃者がAIを使うと、ランサムウェアはより速く、自然で、個別化された攻撃になります。AI駆動型ランサムウェアの仕組みと、2026年に企業が見直すべき基本対策を解説します。
記事全文を読む
ランサムウェア
AI支援型ランサムウェアとは何か 従来型攻撃との違いと企業が見直すべき対策
攻撃者もAIを使い、ランサムウェアの準備、フィッシング、データ分析、恐喝を効率化しています。AI支援型ランサムウェアと従来型の違い、企業が見直すべき7つの対策を解説します。
記事全文を読む
ダークウェブ
マカフィー「ダークウェブで検出されました」は本物?偽物?30秒で判別する方法と正しい対処法を徹底解説
マカフィーの「ダークウェブで検出されました」には本物の通知と偽警告があります。30秒で見分ける方法と、本物・偽物それぞれの正しい対処法を解説します。
記事全文を読む
ダークウェブ
ダークウェブとは?わかりやすく解説【個人情報流出チェック・企業の対策まで】
ダークウェブとは何か、ディープウェブとの違い、アクセスの違法性と危険性、取引されているものをわかりやすく整理し、個人情報流出の確認方法と企業が取るべき対策まで解説します。
記事全文を読む
ダークウェブ
ダークウェブ漏洩チェックの方法【2026年最新】無料で始められるおすすめツール4選と流出時の対処法を徹底解説
Googleダークウェブレポート終了後に使える、無料で始められる漏洩チェックツール4選を紹介。流出していた場合の優先対応と、「ダークウェブで検出」通知の真偽の見分け方も解説します。
記事全文を読む
ランサムウェア
ランサムウェア被害のあと、漏えいデータはダークウェブでどう扱われるのか
ランサムウェアで持ち出された情報は、身代金を払わなくても消えません。ダークウェブで公開・転売され、なりすましや詐欺に使われる流れと、復旧後に必要な対応を解説します。
記事全文を読む
ランサムウェア
生成AIを悪用するランサムウェア 2025年以降に企業が見直すべき防御の軸
生成AIでランサムウェアは侵入の速さと精度を増しています。2024〜2025年の動向、警戒すべき系統、被害を広げないためのゼロトラスト設計まで、企業が見直すべき防御の軸を整理します。
記事全文を読む
ダークウェブ
Alpha02とは何者だったのか AlphaBay崩壊に見るダークウェブ摘発の転換点
ダークウェブ最大級の違法市場AlphaBayは、運営者Alpha02の初歩的なメール設定ミスから崩れました。摘発の経緯と、Hansaを使った二重摘発から企業が学べる教訓を整理します。
記事全文を読む
ランサムウェア
ランサムウェアの裏でも悪用される「IDクローン」とは
他人の本人情報を複製して本人になりすます「IDクローン」。詐欺にとどまらず、ランサムウェアを支える通信・資金・偽装の基盤として悪用される仕組みと、企業が見直すべき対策を解説します。
記事全文を読む
ランサムウェア
VPNはランサムウェアの主要感染経路|警察庁データで見る実態と今すぐできる対策7選
警察庁データではVPNとRDPがランサムウェアの主要な侵入経路です。VPNが狙われる理由、半田病院やKADOKAWAなど国内の被害事例、今すぐ実施したい対策7選を解説します。
記事全文を読む
ランサムウェア
ランサムウェア対策ソフトおすすめ比較【2026年最新】個人・企業別に徹底解説
ランサムウェア対策ソフトの種類と選び方を整理し、個人・中小企業・中堅企業以上それぞれのおすすめ製品を比較します。無料ソフトやWindows Defenderだけで十分かの判断基準も解説します。
記事全文を読む
ランサムウェア
ランサムウェア攻撃の裏側、入り口となる脆弱性は?
ランサムウェアの入口は、公開されたままのRDPや放置された既知の脆弱性であることがほとんどです。Pulse Secure、Exchange、Citrixなど実際に悪用された5つの脆弱性から見落としの理由を解説します。
記事全文を読む
ランサムウェア
【2026年最新】ランサムウェア感染からの復旧方法|費用・期間・成功率を徹底解説
「ランサムウェアに感染したが、データは本当に復旧できるのか?」 これは、被害が発覚した直後、現場で対応にあたる担当者が最初に突き当たる疑問です。
記事全文を読む
ランサムウェア
ランサムウェアに感染したら?【今すぐやるべき対処法】企業・個人別に初動対応から復旧まで完全解説
ランサムウェアに感染したら、まずはネットワーク遮断・再起動しない・身代金を払わないの3つを実行。企業・個人別の初動対応から復旧、再発防止策までを実務目線で解説します。
記事全文を読む
ランサムウェア
ランサムウェアとは?感染経路・被害事例・対策をわかりやすく解説【2026年最新】
ランサムウェアの仕組みと3つの種類、VPNを起点とする感染経路、国内の被害事例、今すぐできる対策と感染時の初動対応までを順を追って解説します。
記事全文を読む
ランサムウェア
ランサムウェアの感染経路6つを徹底解説|最新統計データと今すぐできる対策【2026年版】
警察庁の統計ではランサムウェアの侵入経路はVPN機器62%、リモートデスクトップ22%。主な感染経路6つと割合、経路の特定方法、優先度順の対策8選、感染時の初動対応までを解説します。
記事全文を読む
ランサムウェア
【2026年最新】ランサムウェアの種類一覧|攻撃手法別の分類と代表的な16種を徹底解説
ランサムウェアを攻撃手法別の5分類と代表的な16種(拡張子つき)で整理し、拡張子からの特定方法、復号ツールの探し方、いま優先すべき対策と感染時の初動対応まで解説します。
記事全文を読む
ランサムウェア
【2026年最新】病院のランサムウェア被害事例7選|原因・対策・復旧費用を徹底解説
半田病院や大阪急性期・総合医療センターなど病院のランサムウェア被害事例7選から、狙われる理由、復旧費用、義務化の要点、優先すべき対策を解説します。
記事全文を読む
ランサムウェア
【2026年最新】ランサムウェア被害事例15選|KADOKAWA・トヨタ・病院の実態と対策を徹底解説
KADOKAWA・トヨタ・病院など国内外のランサムウェア被害事例15選から、狙われる業界と侵入経路の実態を整理。今すぐ着手すべき対策と万が一の初動手順を優先順位付きで解説します。
記事全文を読む
ダークウェブ
Dark Web Market「Russian Market」が示す、いまの漏えいの形
日々ダークウェブを調査していると、一時的に話題になって消えていくマーケットと、特に名前を変えることもなく、淡々と存在感を増していくマーケットに分かれることがあります。 Russian Market は、後者の典型です。
記事全文を読む
ダークウェブ
ダークウェブモニタリング会社は何を見ているのか――2026年、日本企業が確認すべき現実
ダークウェブモニタリング会社は何を見て、どこが違うのか。日本で利用される主な提供企業の特徴と、目的に合った選び方をホワイトハッカーの視点で整理します。
記事全文を読む
ランサムウェア
ランサムウェア交渉という仕事──混乱の中で「主導権」を取り戻すために
ランサムウェア交渉は、譲るための行為ではなく、時間・情報・判断の主導権を取り戻すための手段です。現場の経験から、最初の返信、サンプル復号、情報管理の考え方を解説します。
記事全文を読む
ダークウェブ
ディープウェブとダークネットを正しく理解する――安全に向き合うための現場感覚
検索エンジンに表示されないディープウェブと、匿名性を前提としたダークネットの違いを整理。TorとVPNの組み合わせ方や、調査時に守るべき安全な環境づくりを現場目線で解説します。
記事全文を読む
ダークウェブ
Archetyp Market摘発――ダークウェブ最大級ドラッグ市場は、なぜ終わったのか
2025年6月、国際捜査「Operation Deep Sentinel」でダークウェブ最大級の麻薬専門市場Archetyp Marketが閉鎖。5年以上続いた理由と、摘発後にダークウェブで起きる変化を解説します。
記事全文を読む
ダークウェブ
ダークウェブの不可思議な世界を深く読み解く
ダークウェブの仕組み、誤解と現実、犯罪者の手口を事実に基づいて解説します。漏えいの検知方法、監視ツールの選び方、漏えい発覚時の対応手順まで、個人と組織が取るべき対策をまとめました。
記事全文を読む
ダークウェブ
ダークウェブ系Telegramチャットグループ&チャンネル TOP10と活動実態を解説
Telegramはステーラーログの売買や漏洩データの共有、DDoS攻撃の計画が行われるダークウェブ活動の拠点になっています。注目のチャンネル&グループ10件と活動実態を解説します。
記事全文を読む
ダークウェブ
ダークウェブで漏洩する認証情報の実態とは?企業情報が狙われる理由
ダークウェブのフォーラムで販売されていた大規模な認証情報ダンプを当社が調査し、数千件の「.co.jp」ドメインのメールアドレスとパスワードの漏洩を確認しました。その実態と企業の対策を解説します。
記事全文を読む
ランサムウェア
ランサムウェアWannaCry(2017年)- 全世界に警鐘を鳴らしたサイバー攻撃
2017年5月、WannaCryはわずか1日で150カ国以上に広がり、日産や日立も操業停止に追い込まれました。感染の仕組み、被害の規模、キルスイッチ、そして今も通じる教訓を解説します。
記事全文を読む
ダークウェブ
ダークウェブモニタリングとは何か 漏えい情報を攻撃に使われる前に見つける仕組み
ダークウェブモニタリングとは、漏えいした認証情報や機密情報を攻撃に使われる前に見つける仕組みです。仕組み、検知できるリスク、限界、運用への組み込み方まで解説します。
記事全文を読む
ダークウェブ
マカフィー「ダークウェブで検出されました」は本物?偽物?30秒で判別する方法と正しい対処法を徹底解説
マカフィーの「ダークウェブで検出されました」には本物の通知と偽警告があります。30秒で見分ける方法と、本物・偽物それぞれの正しい対処法を解説します。
記事全文を読む
ダークウェブ
ダークウェブとは?わかりやすく解説【個人情報流出チェック・企業の対策まで】
ダークウェブとは何か、ディープウェブとの違い、アクセスの違法性と危険性、取引されているものをわかりやすく整理し、個人情報流出の確認方法と企業が取るべき対策まで解説します。
記事全文を読む
ダークウェブ
ダークウェブ漏洩チェックの方法【2026年最新】無料で始められるおすすめツール4選と流出時の対処法を徹底解説
Googleダークウェブレポート終了後に使える、無料で始められる漏洩チェックツール4選を紹介。流出していた場合の優先対応と、「ダークウェブで検出」通知の真偽の見分け方も解説します。
記事全文を読む
ダークウェブ
Alpha02とは何者だったのか AlphaBay崩壊に見るダークウェブ摘発の転換点
ダークウェブ最大級の違法市場AlphaBayは、運営者Alpha02の初歩的なメール設定ミスから崩れました。摘発の経緯と、Hansaを使った二重摘発から企業が学べる教訓を整理します。
記事全文を読む
ダークウェブ
Dark Web Market「Russian Market」が示す、いまの漏えいの形
日々ダークウェブを調査していると、一時的に話題になって消えていくマーケットと、特に名前を変えることもなく、淡々と存在感を増していくマーケットに分かれることがあります。 Russian Market は、後者の典型です。
記事全文を読む
ダークウェブ
ダークウェブモニタリング会社は何を見ているのか――2026年、日本企業が確認すべき現実
ダークウェブモニタリング会社は何を見て、どこが違うのか。日本で利用される主な提供企業の特徴と、目的に合った選び方をホワイトハッカーの視点で整理します。
記事全文を読む
ダークウェブ
ディープウェブとダークネットを正しく理解する――安全に向き合うための現場感覚
検索エンジンに表示されないディープウェブと、匿名性を前提としたダークネットの違いを整理。TorとVPNの組み合わせ方や、調査時に守るべき安全な環境づくりを現場目線で解説します。
記事全文を読む
ダークウェブ
Archetyp Market摘発――ダークウェブ最大級ドラッグ市場は、なぜ終わったのか
2025年6月、国際捜査「Operation Deep Sentinel」でダークウェブ最大級の麻薬専門市場Archetyp Marketが閉鎖。5年以上続いた理由と、摘発後にダークウェブで起きる変化を解説します。
記事全文を読む
ダークウェブ
ダークウェブの不可思議な世界を深く読み解く
ダークウェブの仕組み、誤解と現実、犯罪者の手口を事実に基づいて解説します。漏えいの検知方法、監視ツールの選び方、漏えい発覚時の対応手順まで、個人と組織が取るべき対策をまとめました。
記事全文を読む
ダークウェブ
ダークウェブ系Telegramチャットグループ&チャンネル TOP10と活動実態を解説
Telegramはステーラーログの売買や漏洩データの共有、DDoS攻撃の計画が行われるダークウェブ活動の拠点になっています。注目のチャンネル&グループ10件と活動実態を解説します。
記事全文を読む
ダークウェブ
ダークウェブで漏洩する認証情報の実態とは?企業情報が狙われる理由
ダークウェブのフォーラムで販売されていた大規模な認証情報ダンプを当社が調査し、数千件の「.co.jp」ドメインのメールアドレスとパスワードの漏洩を確認しました。その実態と企業の対策を解説します。
記事全文を読む
ランサムウェア
Ransomware-as-a-Serviceとは何か ランサムウェアが「買える犯罪」になった時代の企業防御
Ransomware-as-a-Service(RaaS)は、ランサムウェアを犯罪者が借りて使えるサービスに変えました。分業化の仕組み、二重恐喝、AIとの組み合わせ、企業が取るべき対策を解説します。
記事全文を読む
ランサムウェア
AI駆動型ランサムウェア「Ransomware 3.0」とは PromptLockが示す2026年の脅威
AI駆動型ランサムウェア「Ransomware 3.0」とは何か。LLMで攻撃工程を動的に生成するPromptLockを手がかりに、従来型との違いと2026年に企業が見直すべき対策を解説します。
記事全文を読む
ランサムウェア
AI駆動型ランサムウェアとは何か 2026年に企業が備えるべき現実的な対策
攻撃者がAIを使うと、ランサムウェアはより速く、自然で、個別化された攻撃になります。AI駆動型ランサムウェアの仕組みと、2026年に企業が見直すべき基本対策を解説します。
記事全文を読む
ランサムウェア
AI支援型ランサムウェアとは何か 従来型攻撃との違いと企業が見直すべき対策
攻撃者もAIを使い、ランサムウェアの準備、フィッシング、データ分析、恐喝を効率化しています。AI支援型ランサムウェアと従来型の違い、企業が見直すべき7つの対策を解説します。
記事全文を読む
ランサムウェア
ランサムウェア被害のあと、漏えいデータはダークウェブでどう扱われるのか
ランサムウェアで持ち出された情報は、身代金を払わなくても消えません。ダークウェブで公開・転売され、なりすましや詐欺に使われる流れと、復旧後に必要な対応を解説します。
記事全文を読む
ランサムウェア
生成AIを悪用するランサムウェア 2025年以降に企業が見直すべき防御の軸
生成AIでランサムウェアは侵入の速さと精度を増しています。2024〜2025年の動向、警戒すべき系統、被害を広げないためのゼロトラスト設計まで、企業が見直すべき防御の軸を整理します。
記事全文を読む
ランサムウェア
ランサムウェアの裏でも悪用される「IDクローン」とは
他人の本人情報を複製して本人になりすます「IDクローン」。詐欺にとどまらず、ランサムウェアを支える通信・資金・偽装の基盤として悪用される仕組みと、企業が見直すべき対策を解説します。
記事全文を読む
ランサムウェア
VPNはランサムウェアの主要感染経路|警察庁データで見る実態と今すぐできる対策7選
警察庁データではVPNとRDPがランサムウェアの主要な侵入経路です。VPNが狙われる理由、半田病院やKADOKAWAなど国内の被害事例、今すぐ実施したい対策7選を解説します。
記事全文を読む
ランサムウェア
ランサムウェア対策ソフトおすすめ比較【2026年最新】個人・企業別に徹底解説
ランサムウェア対策ソフトの種類と選び方を整理し、個人・中小企業・中堅企業以上それぞれのおすすめ製品を比較します。無料ソフトやWindows Defenderだけで十分かの判断基準も解説します。
記事全文を読む
ランサムウェア
ランサムウェア攻撃の裏側、入り口となる脆弱性は?
ランサムウェアの入口は、公開されたままのRDPや放置された既知の脆弱性であることがほとんどです。Pulse Secure、Exchange、Citrixなど実際に悪用された5つの脆弱性から見落としの理由を解説します。
記事全文を読む
ランサムウェア
【2026年最新】ランサムウェア感染からの復旧方法|費用・期間・成功率を徹底解説
「ランサムウェアに感染したが、データは本当に復旧できるのか?」 これは、被害が発覚した直後、現場で対応にあたる担当者が最初に突き当たる疑問です。
記事全文を読む
ランサムウェア
ランサムウェアに感染したら?【今すぐやるべき対処法】企業・個人別に初動対応から復旧まで完全解説
ランサムウェアに感染したら、まずはネットワーク遮断・再起動しない・身代金を払わないの3つを実行。企業・個人別の初動対応から復旧、再発防止策までを実務目線で解説します。
記事全文を読む
ランサムウェア
ランサムウェアとは?感染経路・被害事例・対策をわかりやすく解説【2026年最新】
ランサムウェアの仕組みと3つの種類、VPNを起点とする感染経路、国内の被害事例、今すぐできる対策と感染時の初動対応までを順を追って解説します。
記事全文を読む
ランサムウェア
ランサムウェアの感染経路6つを徹底解説|最新統計データと今すぐできる対策【2026年版】
警察庁の統計ではランサムウェアの侵入経路はVPN機器62%、リモートデスクトップ22%。主な感染経路6つと割合、経路の特定方法、優先度順の対策8選、感染時の初動対応までを解説します。
記事全文を読む
ランサムウェア
【2026年最新】ランサムウェアの種類一覧|攻撃手法別の分類と代表的な16種を徹底解説
ランサムウェアを攻撃手法別の5分類と代表的な16種(拡張子つき)で整理し、拡張子からの特定方法、復号ツールの探し方、いま優先すべき対策と感染時の初動対応まで解説します。
記事全文を読む
ランサムウェア
【2026年最新】病院のランサムウェア被害事例7選|原因・対策・復旧費用を徹底解説
半田病院や大阪急性期・総合医療センターなど病院のランサムウェア被害事例7選から、狙われる理由、復旧費用、義務化の要点、優先すべき対策を解説します。
記事全文を読む
ランサムウェア
【2026年最新】ランサムウェア被害事例15選|KADOKAWA・トヨタ・病院の実態と対策を徹底解説
KADOKAWA・トヨタ・病院など国内外のランサムウェア被害事例15選から、狙われる業界と侵入経路の実態を整理。今すぐ着手すべき対策と万が一の初動手順を優先順位付きで解説します。
記事全文を読む
ランサムウェア
ランサムウェア交渉という仕事──混乱の中で「主導権」を取り戻すために
ランサムウェア交渉は、譲るための行為ではなく、時間・情報・判断の主導権を取り戻すための手段です。現場の経験から、最初の返信、サンプル復号、情報管理の考え方を解説します。
記事全文を読む
ランサムウェア
ランサムウェアWannaCry(2017年)- 全世界に警鐘を鳴らしたサイバー攻撃
2017年5月、WannaCryはわずか1日で150カ国以上に広がり、日産や日立も操業停止に追い込まれました。感染の仕組み、被害の規模、キルスイッチ、そして今も通じる教訓を解説します。
記事全文を読む
すでに何が出回っているかを確認しましょう。所要時間は約40秒です。
あなたのドメインで無料の露出チェックを実行しましょう。問題がなければ失うのは1分だけ。もし何か見つかれば、他の誰かより先に気づけたことになります。