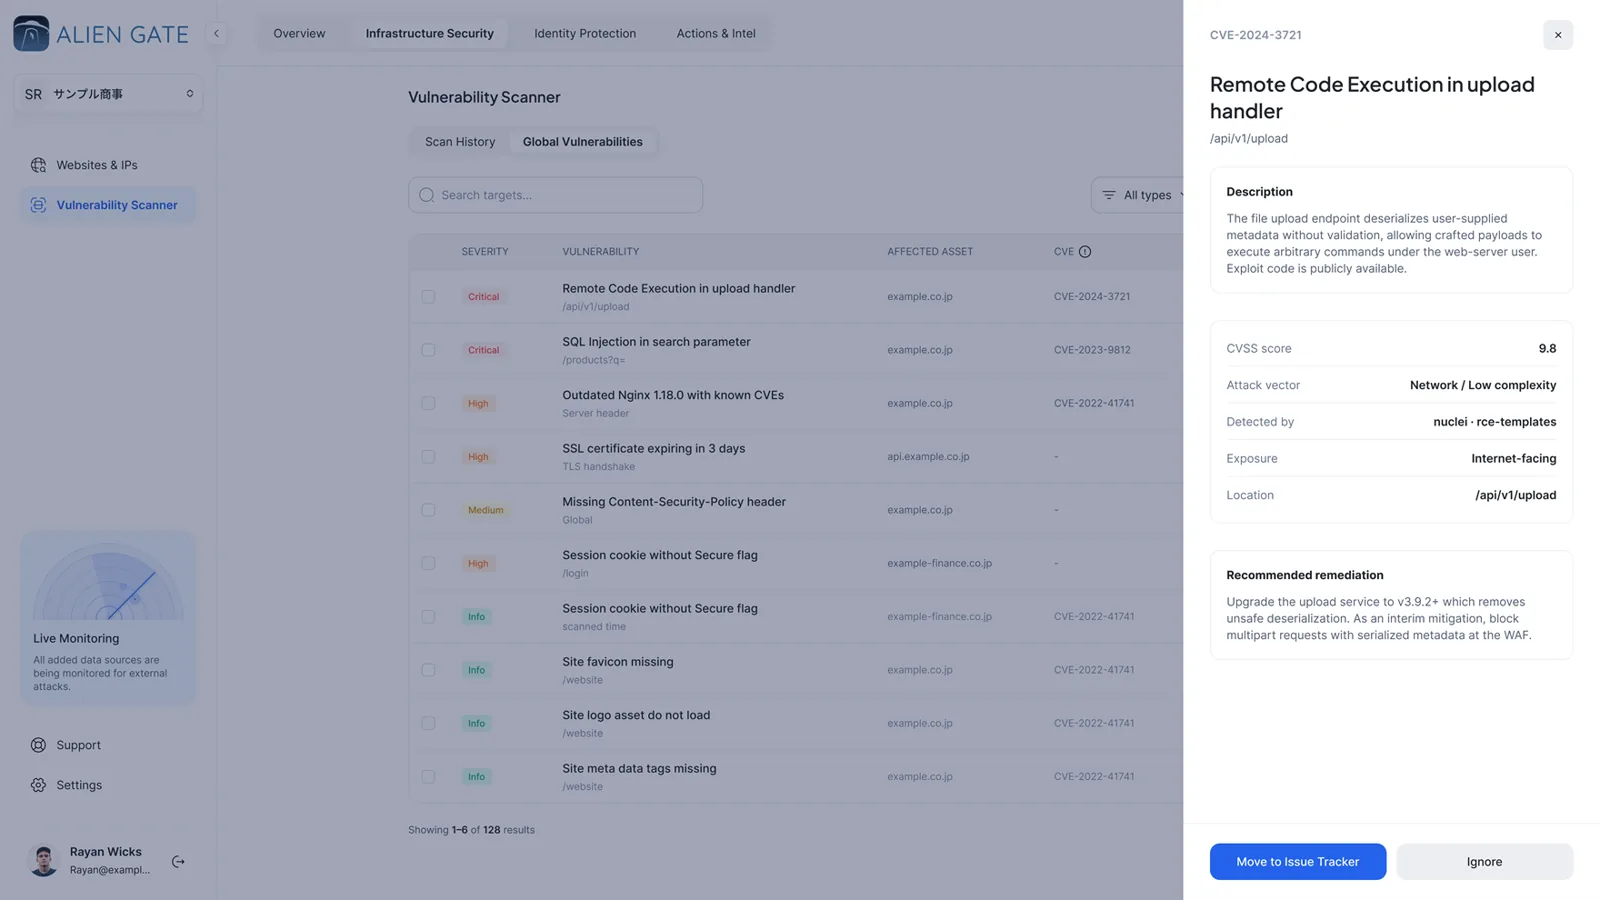


[ 脆弱性スキャン ]
境界に向けて実行。攻撃者より先に CVE を手に入れる。
8 つのスキャンエンジンが、所有するすべてのドメイン、サブドメイン、IP を対象に動作します: ネットワーク、Web アプリケーション、SSL/TLS、WordPress、クラウド、Kubernetes、Website Recon、サブドメイン検出。既製プロファイルを選ぶか、自分で組み合わせてください。パケットが 1 つ出る前に、コンソールが所要時間を分単位で示します。
8
スキャンエンジン
CVSS 3.1
すべての検出結果にリスク分析
再テスト
再スキャンで修正を確認
EN · JA
スキャンごとの PDF レポート
[ エンジン ]
8 つのエンジンを、 1 つのコンソールで
Quick Perimeter Scan と Full Web Application Audit は既製プロファイルです。Custom ではエンジンを 1 つずつ選べ、Web・ネットワーク、プラットフォームスキャナー、偵察の 3 グループに整理されています。
エンジン
チェック内容
標準的な所要時間
ネットワークスキャン
開いているポート、稼働中のサービスとバージョン、公開インフラの既知の CVE
~15 min
Web アプリケーションスキャン
インジェクション、XSS、ファイルインクルージョン、認証の不備、セキュリティヘッダー、設定ミス。ログインの有無を問わず
~30 min
SSL/TLS 分析
プロトコルバージョン、暗号強度、証明書の信頼性と有効期限
~10 min
WordPress スキャン
コア・プラグイン・テーマの脆弱性、ユーザー列挙、露出したファイル
~20 min
クラウドスキャン
AWS、Azure、Google Cloud の設定ミス、公開バケット、露出したメタデータ
~15 min
Kubernetes スキャン
露出した API サーバーとダッシュボード、クラスターの設定ミス
~20 min
Website Recon
技術フィンガープリンティング: サーバー、フレームワーク、ライブラリとそのバージョン
~20 min
Subdomain Finder
ドメイン配下のホスト名を検出し、未管理のものを資産インベントリに追加
~15 min
[ 証拠とリスク ]
すべての検出結果に証拠と 修正方法を
検出結果はエンジニアが再現でき、マネージャーが優先順位を付けられて初めて役に立ちます。それぞれがその両方を備えています。

キャプチャしたリクエストとレスポンス
検出のきっかけになった HTTP 通信そのもの。ブラウザから再送できるリプレイボタン付き。
01 · EVIDENCE

CVSS 3.1 リスク分析
スコアの背景にあるメトリクスの内訳と、スキャナーが割り当てた深刻度の範囲内に収まる平易な説明。
02 · RISK

認証付きスキャン
ログインフォーム、Cookie、ヘッダーのいずれかを、スキャン前にヘッドレスブラウザで確認。認証情報は暗号化され、使用後に破棄されます。
03 · AUTH

AI 修復手順
必要なときに、その検出結果に合わせた段階的な修正手順を依頼できます。手順はチェックリストであり、ゲートではありません。
04 · REMEDIATION
[ イシュートラッカー ]
誰も担当しない検出結果は 検出結果ではありません
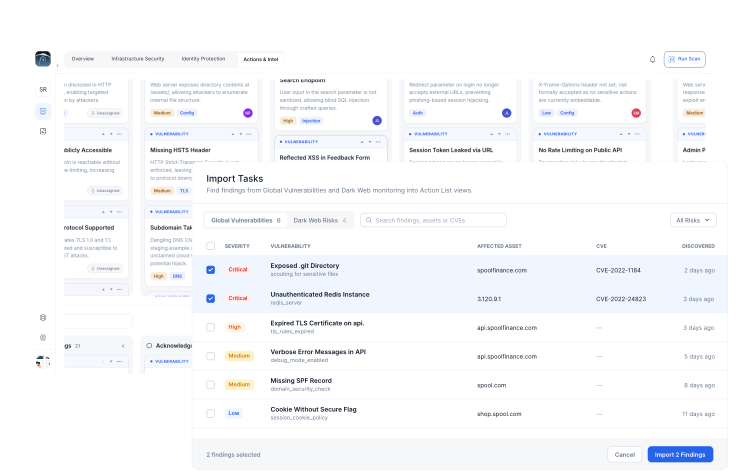
すべてのレコードに担当者、期限、状態を設定でき、外部に送るときも証拠が一緒に移動します。

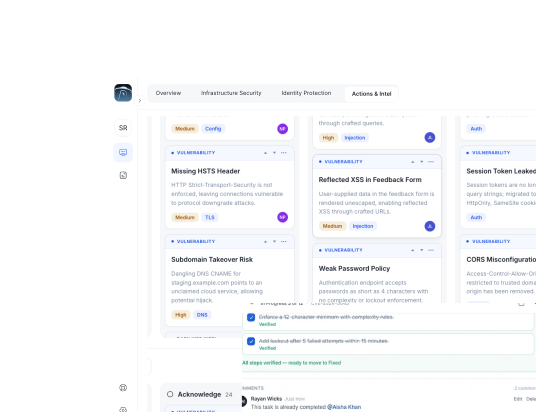
カンバンボード
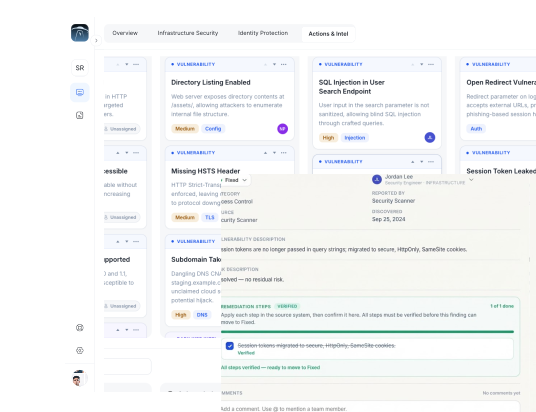
見つかった場所で対応
チケットを「確認済み」から「対応中」「修正済み」へドラッグ。「対応しない」は削除ではなく、記録される判断です。

チケットを作成
検出結果からチケットまでワンクリック
担当者と期限を割り当てます。情報源、マルウェアファミリー、信頼度グレードも一緒に引き継がれます。

監査証跡
コンプライアンスの証跡
すべての状態変更にタイムスタンプと担当者が記録され、証明を求められたときにエクスポートできます。
[ ワークフロー ]
スキャン、修正、再スキャン、 そして証明
すべての検出結果がたどるループ。修復タイムライン FixTrail が、Web サイト・サーバーごとに各検出結果の現在地を示します。

範囲を決めて実行
ターゲットとエンジンを選択。開始前にコンソールが所要時間の見積もり、許可リストに入れるスキャナー IP、認証の状態を表示します。
01 · SCAN
トリアージと割り当て
検出結果は CVSS と CVE ID 付きで届きます。重要なものはイシュートラッカーへ、そうでないものは無視、ノイズは削除。
02 · TRIAGE
証拠をもとに修正
エンジニアはリクエスト、レスポンス、CVSS の内訳を受け取り、必要に応じて AI が書いた修復手順も入手できます。
03 · FIX

再スキャンして確認
同じスキャンをもう一度実行。スキャナーが検出しなくなったものは「修正済み・再テストで確認済み」となり、修正までの時間が記録されます。
04 · VERIFY
[ 深刻度 ]
最初に直すべきものと、 後回しにできるもの
深刻度は CVSS 3.1 に従います。レポートも同じ分類なので、経営層とエンジニアが同じリストを読みます。
9.0 – 10.0 · 7.0 – 8.9
Critical と High
強い証拠を伴う直接的な悪用の機会: インジェクション、リモートコード実行、権限昇格、データ露出。即時の封じ込めとパッチ。

4.0 – 6.9
Medium
攻撃チェーンを増幅させる弱い対策: Cookie フラグの欠如、古いライブラリ、弱い TLS。担当者付きの短期修正。
0.1 – 3.9 · Info
Low と Informational
強化と衛生: セキュリティヘッダー、サーバーバナー、露出したファイル。時間をかけて体制を底上げする計画的なバックログ。
[ よくある質問 ]
よくある ご質問
セキュリティチームとエンジニアリングチームからよくある導入・運用の質問。
すでに何が出回っているかを確認しましょう。所要時間は約40秒です。
ドメインの無料露出チェックを実行し、続けてスキャンしてください。何もなければ 30 分を失っただけ。何かあれば、誰かより先に知ることができます。


