ガイド 01
脆弱性スキャン
AlienGate で脆弱性診断を実行する方法
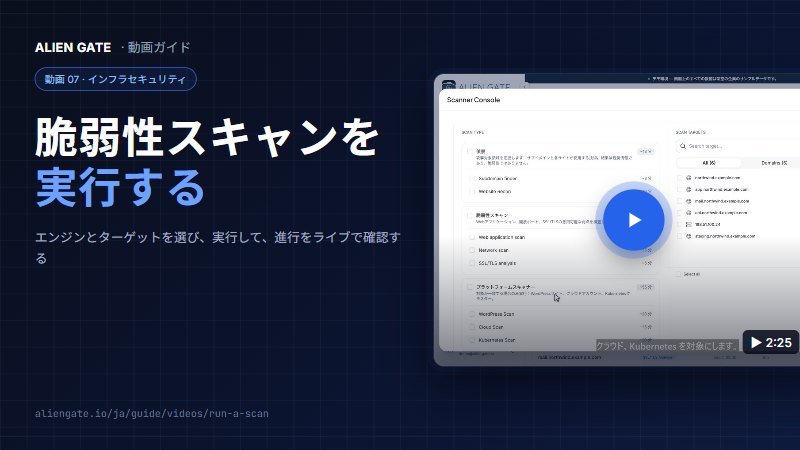
ワークスペースの作成から検出結果のトリアージまで。対象を登録し、Scanner Console から認証付き Web アプリケーションスキャンを起動し、ライブで進行を確認して結果を読み解きます。
ガイドを読む



[ ガイド ]
ワークスペースの設定、認証付き脆弱性スキャンの実行、結果のトリアージと修正まで。実際の製品画面をすべて掲載し、手順どおりに解説します。
[ 記事で読むガイド ]
すべての画面つきで、手順どおりに
詳しい手順記事:診断の実行、結果の確認と修正、スキャナーの許可リスト登録、ログイン後のスキャン、再テストによる修正の検証。
ガイド 01
脆弱性スキャン
ワークスペースの作成から検出結果のトリアージまで。対象を登録し、Scanner Console から認証付き Web アプリケーションスキャンを起動し、ライブで進行を確認して結果を読み解きます。
ガイドを読む
ガイド 02
脆弱性スキャン
完了したスキャンを「修正済みの脆弱性」に変える手順。アセットの全体像を読み、各検出をエビデンスで判断し、本物を Issue Tracker に移し、修正チェックリストを進め、再スキャンで確認してレポートを出力します。
ガイドを読む
ガイド 03
ヘルプセンター
AlienGate の脆弱性スキャンは固定の 125 個の IP アドレスから実行されます。スキャン前にファイアウォールや WAF で許可しないと、結果が不完全になります。
ガイドを読む
ガイド 04
脆弱性スキャン
スキャナーをログインさせ、ログイン後のページも Web アプリケーションスキャンで検査します。ログインフォーム・Cookie・ヘッダーから方式を選び、「認証を確認」でセッションを検証し、スキャン後にログイン状態が維持されたかを確かめます。
ガイドを読む
ガイド 05
脆弱性スキャン
検出事項を修正済みにするのは「主張」であり、再テストがそれを「証拠」に変えます。FixTrail の再テスト待ちを確認し、同じエンジン・同じ対象・同じ認証と深さで再スキャンし、Scan History・Global Vulnerabilities・FixTrail で結果を確認する手順。
ガイドを読む
ガイド 06
脆弱性スキャン
AlienGate は、管理権限を証明したホストだけをスキャンします。ターゲットを追加し、/.well-known/aliengate-verify.txt にトークンファイルを公開し、ブラウザで確認してから「認証」を押し、Websites & IPs の変化と自動ディスカバリーを確認する手順。
ガイドを読む
[ 動画ガイド ]
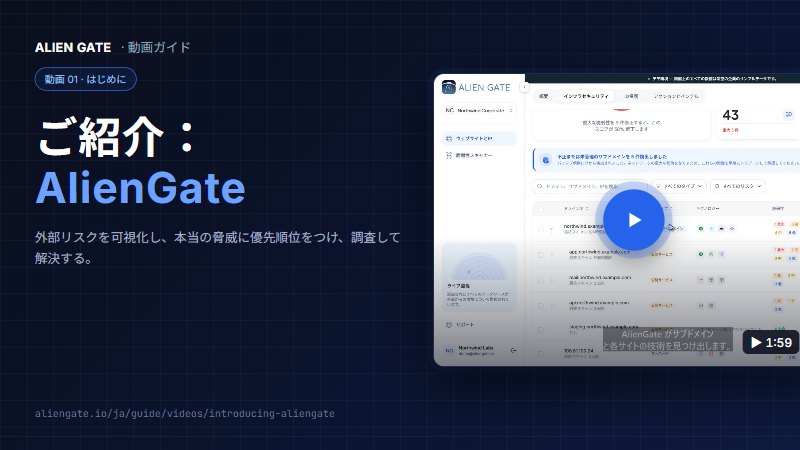
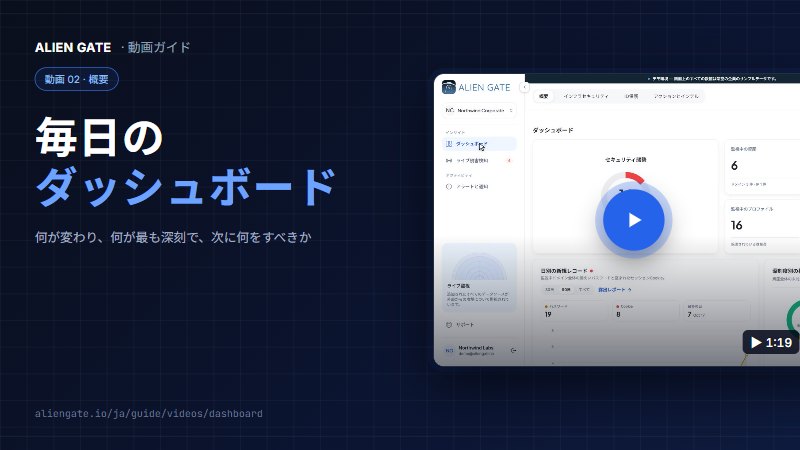
AlienGate の操作を、1つずつ動画で
製品画面で収録した、ナレーションと字幕付きの短い解説動画です。1本につき1つの作業を最初から最後まで、メニューと同じ順番で紹介します。
すでに何が出回っているかを確認しましょう。所要時間は約40秒です。
あなたのドメインで無料の露出チェックを実行しましょう。問題がなければ失うのは1分だけ。もし何か見つかれば、他の誰かより先に気づけたことになります。


