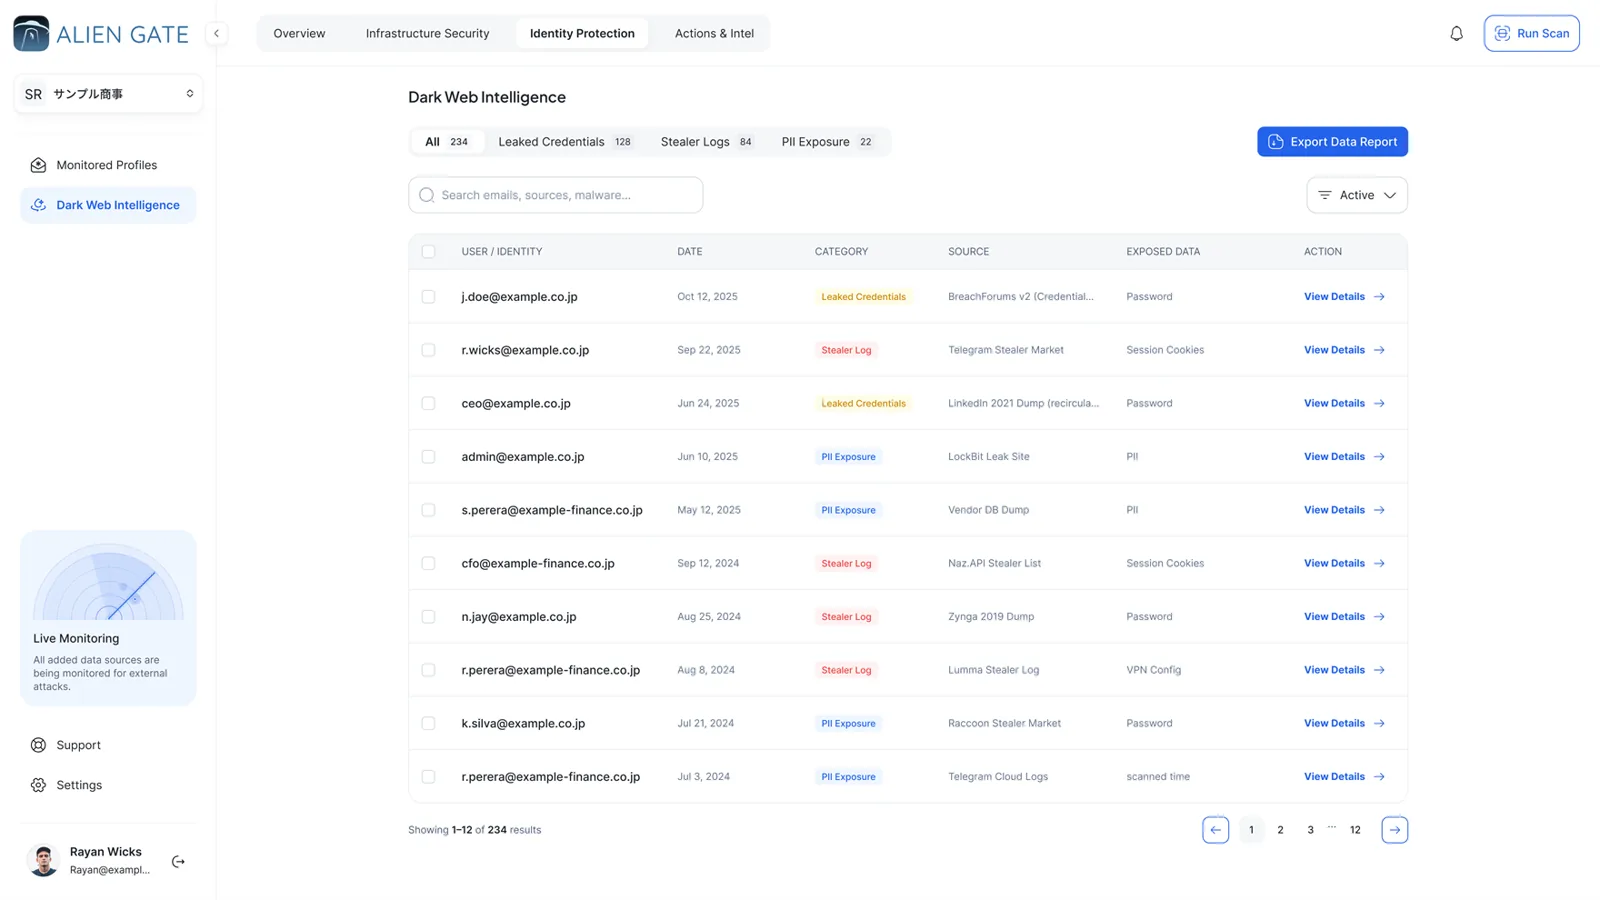


[ ダークウェブ・インテリジェンス ]
あなたの名前で取引されているすべてを
Tor・I2P のマーケットプレイス、招待制フォーラム、Telegram チャンネル、ランサムウェアのリークサイト、インフォスティーラーログを継続的に取り込み、自社のドメインと人に数分で突合します。すべてのレコードに取得元、初回検出日時、信頼度が付きます。
1,800+
監視中のソース
4
露出の種類
数分
取り込みからアラートまで
Tor · I2P · Telegram
収集先
[ 2 つのサービス ]
コンソールで、 あるいは API で
柔軟に使えます。AlienGate のダッシュボードで検出結果を処理することも、MISP API を通じて自社プラットフォームで侵害された認証情報の検出を自動化することもできます。
API を試す侵害された認証情報の監視
- ダークウェブのマーケットプレイス
- コンボリスト
- インフォスティーラーログ
50million
毎日更新されるレコード
5min
アラートまでの時間
ダークウェブ監視
- ハッキング関連の Telegram グループとチャンネル
- ダークウェブのフォーラム
- ランサムウェアのリークサイト
1,800+
監視中のソース
24/7
継続的な取り込み
[ 検出できるもの ]
4種類の露出を、 一箇所で把握
すべての検出結果に取得元と信頼度が付き、正規化・重複排除されるため、5 回再投稿された同じダンプも 1 件のレコードになります。
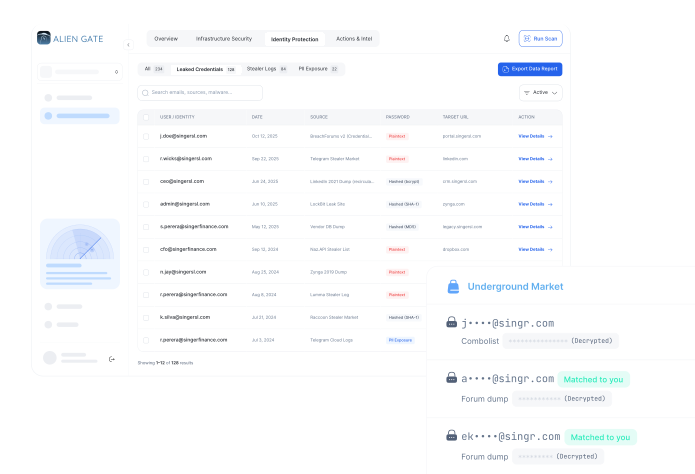

漏えいした認証情報
すでに売りに出されているログイン情報
コンボリストやフォーラムのダンプをお客様のドメインと照合し、正規化・重複排除します。

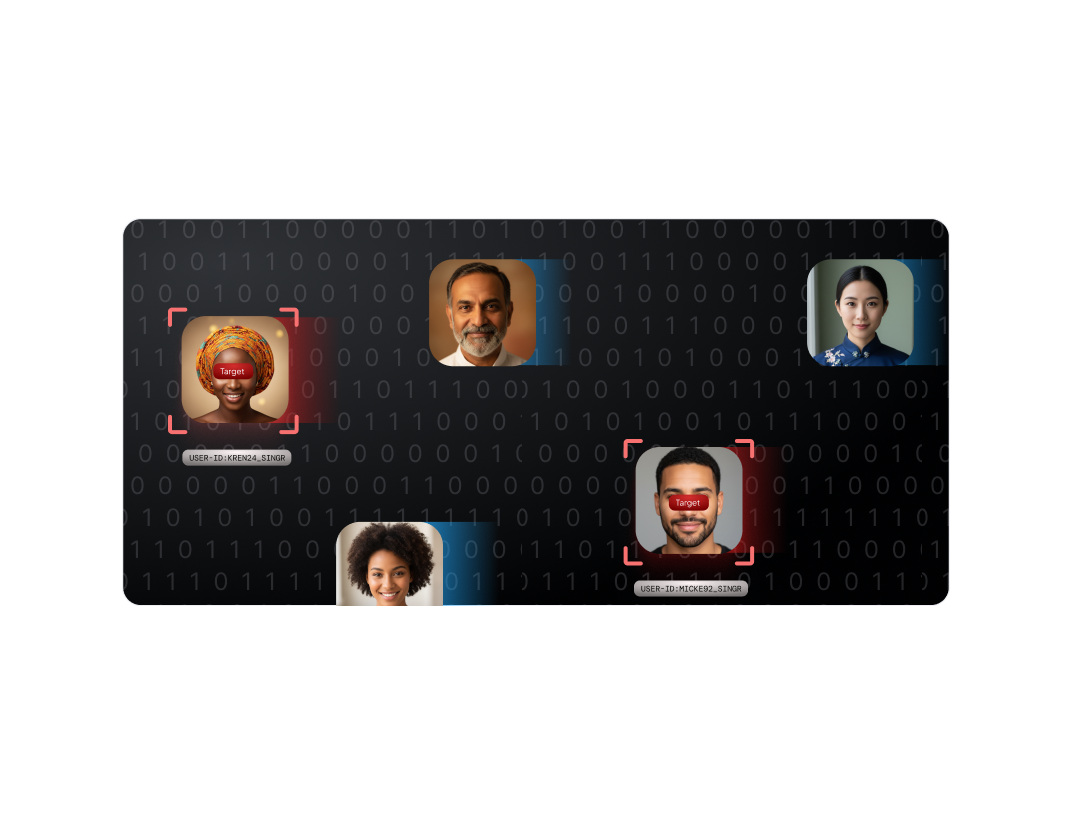
漏えいした認証情報
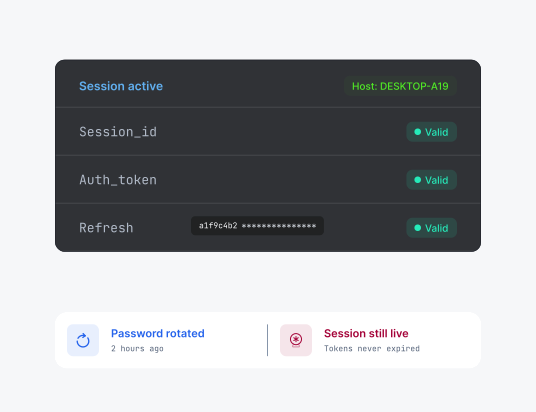
スティーラーログ
有効なセッションクッキーとトークン。パスワードを変更しても何も解決しません。

個人情報(PII)の露出
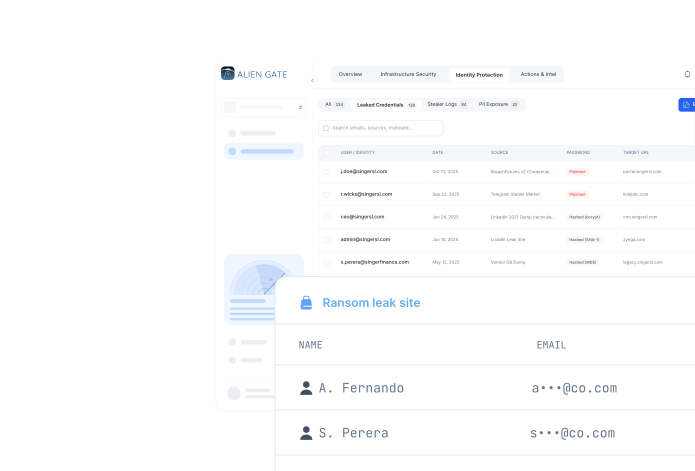
公開されているレコード
ランサムのリークサイト、ベンダーのダンプ、各種チャネルに存在する従業員・顧客データ。

情報源カバレッジ
「ダークウェブ」で済ませず、情報源を明示
すべてのレコードには、その出所、初回確認日時、信頼度グレードが付与されます。
[ カバレッジ ]
盗まれたアクセスが 実際に取引される場所で収集
複数の収集チャネルを組み合わせ、幅広く・最新で・実用的な監視を実現します。監視中のリークサイト、マーケット、チャネルの一覧はデータベースページにあります。
マーケットプレイスとリークショップ
自社ドメインに紐づく盗難認証情報、アクセスパッケージ、企業データバンドルの出品。
01 · MARKETS

フォーラムとクローズドコミュニティ
認証情報パックが検証・販売され、アカウント乗っ取りに再利用されるスレッド。
02 · FORUMS

メッセージングチャンネル
コンボリストやスティーラーログが大きな市場に出る前に共有される、動きの速い Telegram チャンネル。
03 · CHANNELS
インフォスティーラーログとリークサイト
端末レベルの認証情報窃取を影響を受けた ID に紐づけ、自社を名指しするランサムウェアのリークサイトを監視。
04 · LOGS
[ シグナルから対応へ ]
各ソースが何を示し、 何をすべきか
対応はソースによって異なります。使い回されたパスワードと有効なセッション Cookie は同じインシデントではなく、アラートはどちらなのかを示します。
ソース
検出内容
推奨される対応
コンボリスト
侵害されたサービス間で使い回されたメールとパスワードの組
影響を受けたユーザーにパスワードリセットと MFA を強制
スティーラーログ
セッショントークン、ブラウザ保存の認証情報、ホストのメタデータ
セッションを失効させ、シークレットをローテーションし、疑わしいホストを隔離
マーケットプレイスの出品
販売されている企業アカウントへのアクセス
影響を受けた事業部を優先し、特権アクセスを引き締める
ランサムウェアのリークサイト
自社または取引先が被害者として名指しされ、データが公開されている
インシデントを起票し、露出したレコードを評価して影響者に通知
フォーラムでの言及
流出資産や標的偵察に関する初期の会話
監視範囲を広げ、封じ込めを事前に準備
[ レスポンスプレイブック ]
検出から強化まで、 4 つのステップで
チームが毎回実行できる実践的なワークフロー。各ステップはイシュートラッカー上の状態なので、ボードを見ればすべての露出の現在地が分かります。

検出
流出データは取り込み時に、監視中のドメイン・ID・ブランドと照合されます。
01 · DETECT

トリアージ
各アラートは露出の種類、認証情報の使い回しの可能性、アカウントの権限で評価されます。
02 · TRIAGE

封じ込め
リスクのあるセッションを失効させ、認証情報をローテーションし、影響を受けた人を担当するチームにアラートを送ります。
03 · CONTAIN

強化
繰り返される露出パターンをもとに認証を強化し、再発を減らします。
04 · HARDEN
[ 対象のお客様 ]
1 つのレコードを、 3 人の読み手に
アナリストには証拠、IT にはアカウントの一覧、経営層には傾向が必要です。同じアラートが 3 者すべてに応えます。
01 · SOC
セキュリティ運用
漏えいした企業認証情報を即座に可視化し、証拠付きで優先順位付けされたアラートにより、ID インシデントの手動トリアージを削減。
02 · IDENTITY & IT
ID・IT チーム
実際に影響を受けた人に絞ったパスワードリセット、リスクのあるアカウントへのアダプティブ MFA、繰り返し露出の推移の把握。
03 · LEADERSHIP
経営層とコンプライアンス
露出から修復までのパフォーマンスを時系列で測定し、取締役会に報告できる ID リスクの状況を提示。
[ スコープの考え方 ]
ワークスペースにスコープされ、 顧客間で共有されない
複数の組織を運用する人のために: MSSP、持株会社、取締役会から子会社について聞かれるすべての人へ。
ワークスペース、監視対象、資産
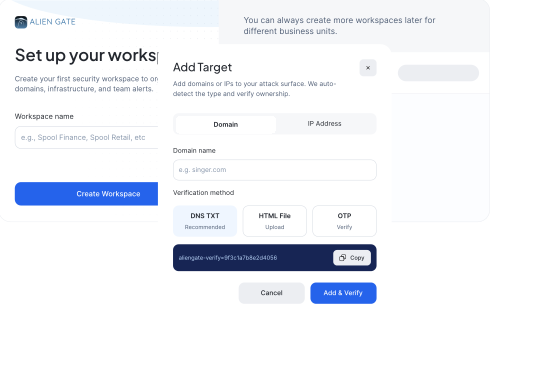
すべてのオブジェクトは 1 つのワークスペースに属します。切り替えると、ダークウェブ、ID、スキャナーの各ビューが一緒に再取得されます。共有状態も顧客間の混在もありません。
ワークスペース クライアント、子会社、または事業部門。サインアップ時にメールドメインから自動的にプロビジョニングされます。
ターゲット ドメイン、IP レンジ、または人のセキュリティグループ。追加した瞬間から監視が始まります。
アセットインベントリ ターゲット配下で発見されたすべてを、管理済みと未追跡に分けて表示します。
[ よくある質問 ]
よくある ご質問
ダークウェブ監視を始める前にチームからよく聞かれる質問。
すでに何が出回っているかを確認しましょう。所要時間は約40秒です。
あなたのドメインで無料の露出チェックを実行しましょう。問題がなければ失うのは1分だけ。もし何か見つかれば、他の誰かより先に気づけたことになります。


